

Un incidente que encendió las alarmas… desde redes sociales
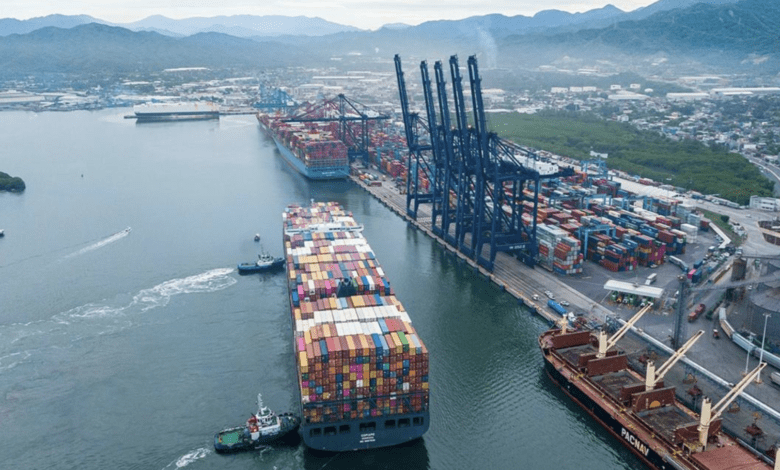
El pasado 5 de abril de 2026, la ASIPONA Manzanillo activó protocolos de emergencia tras detectarse en redes sociales una posible vulneración de su plataforma clave: el sistema Puerto Inteligente Seguro (PIS).
No fue un reporte interno. No fue una auditoría. Fue un post en X.
Y eso, en términos de gobernanza digital, ya es una señal de alerta seria.
¿Qué está en juego? El corazón digital de los puertos
El sistema PIS no es cualquier software. Es la columna vertebral que articula la operación logística portuaria en México:
- Registro de operadores
- Control de accesos
- Trazabilidad de carga
- Interacción con agentes aduanales y transportistas
En otras palabras: si PIS se compromete, se compromete la logística nacional.
La filtración: ¿mito o bomba de tiempo?
De acuerdo con versiones difundidas por especialistas y periodistas, un hacker identificado como “marssepe”, presuntamente ligado al grupo Sociedad Privada 157, habría filtrado un archivo de 39.7 GB con datos sensibles. (PortalPortuario)
El contenido sería explosivo:
- Información de más de 640 mil operadores portuarios
- CURP, RFC, NSS
- Fotografías
- Datos laborales y de acceso a puertos
Esto no es solo un tema de datos personales.
Es inteligencia operativa de infraestructura crítica.
Sin embargo —y aquí está el matiz corporativo— ninguna autoridad federal ha confirmado oficialmente la magnitud de la filtración.
La respuesta: rápida, pero reactiva
ASIPONA Manzanillo actuó con manual de crisis en mano:
- Cambio masivo de contraseñas
- Bloqueo de accesos externos a bases de datos
- Desactivación de entornos de prueba
- Refuerzo de APIs y monitoreo de tráfico
- Restricción temporal del sistema
El sistema fue restablecido y hoy opera “con normalidad”, según el organismo. (puertomanzanillo.com.mx)
Traducción empresarial: apagaron el incendio, pero no sabemos si ya había fuga de gas.
El problema real: silencio institucional
Aquí viene el punto incómodo:
- Solo Manzanillo salió a dar la cara
- El sistema PIS es nacional
- La Secretaría de Marina no ha fijado postura clara
Resultado:
incertidumbre sistémica en toda la cadena logística. (sdpnoticias)
Y en logística, la incertidumbre cuesta dinero… mucho dinero.
Riesgos para el autotransporte (lo que a tu audiencia le importa)
Esto no es un tema lejano. Impacta directo al negocio:
1. Suplantación de operadores
Con esos datos, cualquiera podría intentar acceder a recintos portuarios.
2. Extorsión y crimen organizado
Información personal + ubicación laboral = blanco perfecto.
3. Interrupciones logísticas
Caídas o bloqueos del sistema afectan citas, accesos y despacho de carga.
4. Desconfianza en la digitalización
El sector apenas se está modernizando… y ya le pegaron donde duele.
Lectura ejecutiva: eficiencia vs. vulnerabilidad
El PIS representa el sueño logístico: centralización, trazabilidad y control.
Pero también su peor pesadilla:
Un solo punto de falla con impacto nacional.
Conclusión: la ciberseguridad ya es un tema de tractocamión, no de TI
Este episodio deja una lección clara para transportistas, operadores y autoridades:
- La digitalización sin ciberseguridad robusta es un riesgo operativo
- Los datos ya son activos críticos… y armas potenciales
- La logística moderna necesita ciberdefensa al nivel de la seguridad física
Porque hoy, el robo ya no empieza en la carretera…
empieza en un servidor.